Mii de specialiști IT, experți în securitate cibernetică și utilizatori ai platformei Splunk din întreaga lume s-au reunit la Denver, SUA, pentru Splunk .conf26, conferința anuală organizată în perioada 14-17 septembrie 2026, la Colorado Convention Center. Printre participanți s-a numărat și Bogdan Ghiță, Deputy Presales Director la Datanet Systems, care a urmărit noutățile și direcțiile tehnologice prezentate din perspectiva provocărilor cu care se confruntă companiile din România.
Dincolo de inovațiile în inteligență artificială, securitate cibernetică și observabilitate, conferința a evidențiat o schimbare importantă de abordare: tehnologia trebuie să ajute organizațiile nu doar să detecteze și să rezolve incidente, ci să anticipeze și să prevină problemele care pot afecta direct activitatea de business. Iar soluțiile prezentate de Splunk răspund unor provocări concrete, întâlnite în organizații din cele mai diverse sectoare economice.
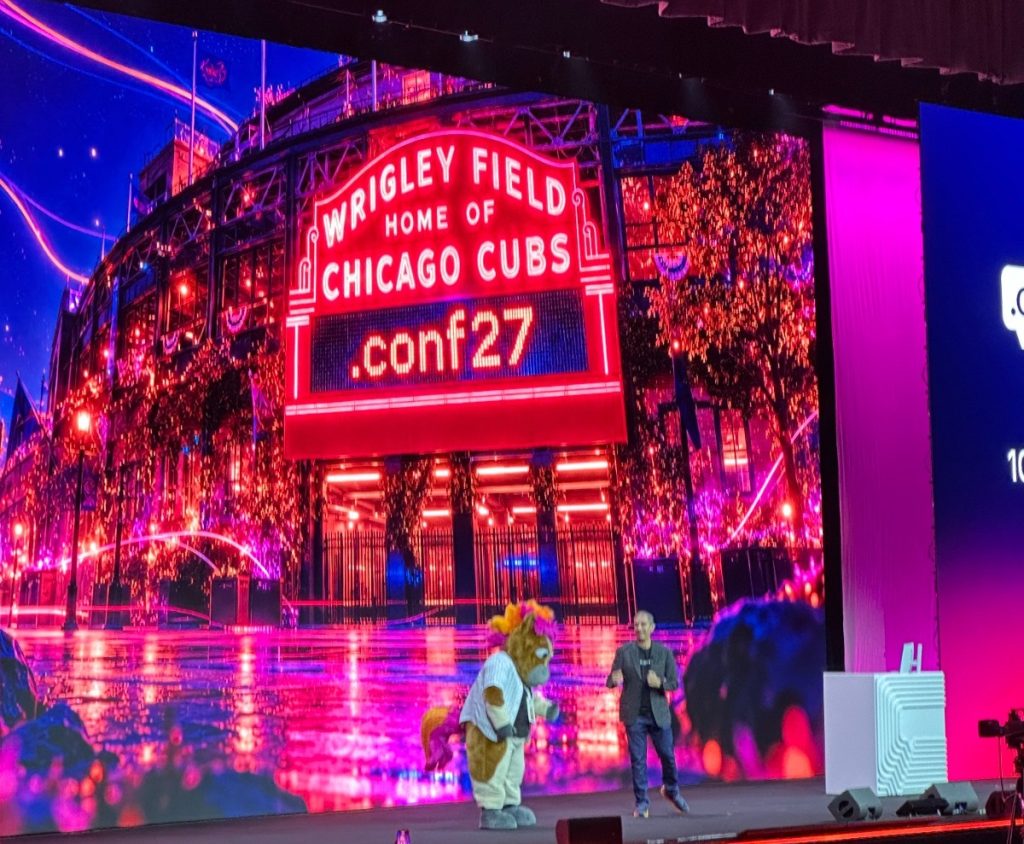
Pentru Bogdan Ghită, conferința a oferit atât o imagine asupra direcției în care evoluează Splunk, cât și exemple concrete de utilizare a tehnologiei în situații cu care se confruntă companiile din România.
 „Una dintre direcțiile care mi s-a părut cel mai clar conturată este trecerea de la modelul tradițional, în care încercăm să reducem MTTD și MTTR – adică să detectăm și să rezolvăm cât mai repede o problemă după ce aceasta apare – către un model de tip predict & prevent. Prin AI, automatizare și corelarea unui volum mare de date, Splunk încearcă să identifice din timp semnalele care indică apariția unei probleme, să realizeze automat analiza inițială și să ofere echipelor contextul necesar pentru a interveni înainte ca incidentul să producă un impact real”, explică Bogdan Ghită.
De ce nu mai este suficient să detectăm rapid un incident?
Multă vreme, performanța echipelor IT și de securitate a fost măsurată prin doi indicatori principali: timpul necesar pentru detectarea unei probleme și timpul necesar pentru rezolvarea acesteia. Reducerea acestor intervale rămâne importantă, însă nu elimină impactul incidentului asupra organizației.
Dacă o platformă de comerț electronic devine indisponibilă timp de zece minute, chiar și o intervenție rapidă poate însemna sute de comenzi pierdute. Dacă un sistem bancar identifică o fraudă după efectuarea transferului, viteza investigației nu garantează recuperarea banilor.
La Denver, Splunk a pus accentul pe o abordare în care AI-ul, automatizarea și analiza datelor pot identifica din timp comportamente anormale, pot corela evenimente aparent independente și pot anticipa degradarea unor servicii. Un exemplu relevant este cel al unui retailer cu sute de puncte de vânzare. O problemă apărută la nivelul unei baze de date poate genera alerte succesive în aplicațiile dependente, sistemele de plată și terminalele POS. Într-un model tradițional, echipa IT trebuie să investigheze numeroase notificări pentru a identifica sursa comună.
Cu Splunk IT Service Intelligence (ITSI), aceste alerte pot fi corelate într-un incident relevant, iar capabilitățile AI pot ajuta la explicarea cauzei probabile, prezentarea dovezilor și recomandarea pașilor de intervenție. Monitorizarea evoluției indicatorilor de performanță poate permite inclusiv identificarea degradării serviciului înainte ca acesta să devină indisponibil.
Este o direcție apropiată și de preocupările Datanet Systems în dezvoltarea serviciilor proprii de monitorizare end-to-end a infrastructurii IT: vizibilitatea asupra întregului serviciu de business, nu doar asupra componentelor individuale de infrastructură.
Când aplicația funcționează, dar businessul pierde bani
O altă temă importantă a conferinței a fost extinderea conceptului de observabilitate dincolo de infrastructura IT, până la experiența efectivă a utilizatorului. Să presupunem că un client navighează într-un magazin online, selectează produsele, le adaugă în coș și încearcă să finalizeze comanda. Apasă butonul „Place Order”, dar tranzacția nu se încheie. Serverele funcționează, aplicația este disponibilă, iar sistemele clasice de monitorizare nu semnalează neapărat o problemă critică. Pentru companie însă, rezultatul este o vânzare pierdută.
Splunk Digital Experience Analytics și Real User Monitoring permit analizarea parcursului utilizatorului, identificarea punctului în care acesta abandonează procesul și corelarea experienței sale cu funcționarea aplicației. Prin Application Performance Monitoring și Distributed Tracing, investigația poate continua până la serviciul din backend care provoacă eroarea sau întârzierea. În plus, Synthetic Monitoring poate simula periodic procese precum autentificarea, efectuarea plăților sau finalizarea comenzilor, pentru a identifica problemele înainte ca acestea să afecteze utilizatorii reali. Integrarea cu Cisco ThousandEyes extinde această vizibilitate și asupra conectivității și traseului de rețea.
Pentru companiile din retail, banking, telecomunicații sau pentru furnizorii de servicii digitale, diferența este semnificativă. Monitorizarea nu mai răspunde doar la întrebarea „Funcționează aplicația?”, ci și la întrebarea „Pot clienții să facă ceea ce își propun și ce impact au problemele tehnice asupra rezultatelor de business?”.
Securitatea cibernetică: mai puține alerte, mai mult context
Aceeași schimbare de perspectivă se regăsește și în securitatea cibernetică. Un Security Operations Center poate primi zilnic mii de alerte, multe dintre ele reprezentând activități legitime sau evenimente fără risc semnificativ. Investigarea lor consumă timp și resurse, iar amenințările reale pot rămâne ascunse în acest volum de informații. Prin Splunk Enterprise Security, capabilitățile de investigare asistată de AI și automatizările SOAR, echipele pot corela evenimente, pot realiza mai rapid analiza inițială și pot prioritiza amenințările care necesită intervenție.
Un exemplu discutat în contextul conferinței este detectarea fraudelor financiare. O tranzacție poate părea legitimă atunci când este analizată izolat. Situația devine însă suspectă dacă, înaintea transferului, un cont inactiv a fost reactivat, parola și metoda de autentificare au fost schimbate, iar accesul s-a realizat de pe un dispozitiv necunoscut. Splunk poate corela informațiile provenite din sistemele tranzacționale, aplicațiile de autentificare, infrastructura de securitate și alte surse pentru a identifica tipare care nu ar fi vizibile separat.
Pentru instituțiile financiare, procesatorii de plăți sau companiile de asigurări, o asemenea abordare poate contribui la identificarea mai rapidă a tentativelor de fraudă și la reducerea pierderilor. Rolul AI-ului nu este însă de a elimina specialistul uman din procesul decizional. Agenții AI pot prelua o parte dintre activitățile repetitive de analiză și investigare, oferind analistului contextul, dovezile și recomandările necesare. Validarea și deciziile importante rămân sub control uman.
AI-ul devine parte a operațiunilor. Dar cine monitorizează AI-ul?
Una dintre cele mai interesante evoluții prezentate la Splunk .conf26 privește chiar modul în care organizațiile utilizează inteligența artificială. Pe măsură ce agenții AI trec de la experimente la procese operaționale, apar întrebări noi. Cum știm dacă un agent funcționează corect? Ce sisteme accesează? Cum prevenim divulgarea informațiilor sensibile? Cum controlăm costurile generate de utilizarea modelelor AI? Splunk Agent Observability extinde principiile monitorizării aplicațiilor asupra agenților AI, oferind vizibilitate asupra fluxurilor de execuție, interacțiunilor cu modelele și instrumentele externe, performanței și consumului de resurse.
De exemplu, un agent AI utilizat într-un serviciu de relații cu clienții poate începe, după o actualizare, să execute mai multe apeluri către modele externe. Timpul de răspuns crește, iar costurile se majorează. Prin monitorizarea execuției și a consumului de token-uri, organizația poate identifica problema și poate optimiza funcționarea agentului. În același timp, mecanismele de tip guardrails pot contribui la prevenirea unor comportamente nedorite, precum expunerea datelor personale, utilizarea necorespunzătoare a instrumentelor sau executarea unor acțiuni riscante. Este o evoluție importantă pentru companiile care intenționează să integreze AI în operațiunile curente: agenții AI trebuie să devină la fel de observabili, controlabili și predictibili ca orice altă aplicație critică.
AI-ul vine acolo unde sunt datele, nu invers
 Pentru multe organizații, una dintre cele mai mari bariere în adoptarea AI nu este lipsa unor scenarii de utilizare, ci imposibilitatea de a transfera date sensibile către servicii cloud externe. Băncile, instituțiile publice sau operatorii de infrastructuri critice trebuie să respecte cerințe stricte privind securitatea, confidențialitatea și controlul datelor.
Una dintre lansările importante de la Splunk .conf26 răspunde tocmai acestei provocări. Cisco AI POD for Splunk, dezvoltat în cadrul inițiativei Cisco Secure AI Factory with NVIDIA, permite rularea capabilităților Splunk AI în infrastructura proprie a organizației, inclusiv în medii private cloud sau complet izolate de internet (air-gapped). Soluția reunește infrastructura Cisco, accelerarea GPU NVIDIA și componente software optimizate pentru AI, oferind o arhitectură prevalidată pentru utilizarea modelelor și agenților AI în cadrul Splunk Enterprise.
Practic, o bancă poate utiliza agenți AI pentru investigarea incidentelor de securitate și corelarea informațiilor din sistemele interne, fără să fie necesară transmiterea datelor sensibile către un serviciu AI extern. Organizațiile pot utiliza modele AI găzduite local și pot păstra controlul asupra infrastructurii și informațiilor procesate.
Pentru Datanet Systems, această evoluție este deosebit de relevantă deoarece aduce împreună două domenii în care compania are competențe solide: infrastructurile Cisco și platformele Splunk și se aliniază cu interesul companiei pentru Private AI. Astfel, discuțiile cu clienții pot merge dincolo de implementarea unei soluții software, către construirea unei infrastructuri AI integrate, adaptate cerințelor de securitate și nevoilor operaționale ale fiecărei organizații.
Mai multe date nu trebuie să însemne automat costuri mai mari
O altă provocare comună organizațiilor este creșterea accelerată a volumului de date. Băncile, operatorii telecom, companiile de energie sau instituțiile publice generează și păstrează cantități mari de informații necesare pentru securitate, audit, conformitate și investigații. Totuși, nu toate aceste date trebuie accesate zilnic și nu toate justifică același nivel de performanță și cost de stocare. Prin Machine Data Lake și Federated Search, Splunk dezvoltă modalități prin care datele pot rămâne disponibile pentru analiză fără a fi necesară indexarea permanentă a tuturor informațiilor în platformă.
De exemplu, o instituție financiară poate avea nevoie să păstreze loguri pentru perioade îndelungate, deși investigațiile curente folosesc predominant date recente. Posibilitatea de a interoga date arhivate sau stocate în alte platforme, inclusiv în medii precum AWS S3 ori Snowflake, poate simplifica investigațiile și optimiza costurile.
Această direcție devine și mai relevantă odată cu extinderea utilizării AI, deoarece agenții au nevoie de acces la un context informațional cât mai bogat, fără ca toate datele să fie mutate într-un singur sistem. În paralel, integrarea tot mai strânsă dintre Cisco și Splunk, inclusiv prin Cisco Data Fabric, urmărește facilitarea corelării informațiilor provenite din infrastructuri, rețele, aplicații și sisteme de securitate.
Concluzii după Splunk .conf26
Din perspectiva Datanet Systems, principala concluzie a conferinței este că evoluția Splunk răspunde unor probleme reale de business: prevenirea fraudelor, disponibilitatea serviciilor critice, securitatea cibernetică sau controlul aplicațiilor AI.
„Cred că discuția cu clienții ar trebui să pornească de la problemele mari, cu impact real asupra businessului, iar apoi să identificăm componentele Splunk care pot contribui la rezolvarea lor. Fie că vorbim despre prevenirea fraudelor, disponibilitatea serviciilor critice sau reducerea riscurilor de securitate, important este să demonstrăm cum datele, AI-ul și automatizarea pot genera rezultate concrete”, subliniază Bogdan Ghiță, Deputy Presales Director, Datanet Systems.
Pentru Datanet Systems, noile capabilități Splunk, alături de integrarea tot mai strânsă cu ecosistemul Cisco, creează oportunități de a ajuta clienții să treacă de la simpla monitorizare și reacție la incidente către anticiparea problemelor, prevenție și optimizarea operațiunilor. Pentru mai multe detalii despre soluțiile Splunk, puteți să ne contactați pe adresa de mail sales@datanets.ro.
 OPSWAT MetaDefender Kiosk –...